SeaOf0/dsh-redteam-model
dsh-redteam-model
dsh-redteam-model is a community DeepSeek Harness plugin. Read the repository README before installing.
Install
npx @deepseek-ai/dsh plugin --profile web add github:SeaOf0/dsh-redteam-modelRestart `dsh web` after install. Bundle APIs can change during the developer preview.
README badge
[](https://dshhub.dev/plugins/dsh-redteam-model)Paste this into your README. The star count updates with every catalog sync.
From the README
Excerpt from SeaOf0/dsh-redteam-model, cleaned of badges and images.
dsh-redteam-model
空了,闲聊。一个老安全人员的关注点:AI环境下,知识点很多知识面也很广,如果一味的给AI投递knowledge,你问它它能答得出来,但是你让它去完成一个任务而没有去给它规定这个任务如何去完成如何高效的去完成如何才能命中你需要的点,尽管它掌握着大量的知识但没有这个"workflow"去引导去把控,那么也许能得到你想要的结果,但是往往非常的浪费token,甚至有时候没有对某些方面的栅栏,它可能陷入死胡同,这就是为什么我们要去不断的设计完善workflow,把自身的经验写成skill或者agent,这样它才能按照workflow去完成任务+从旁的辅助,从而能高效的完成工作。
dsh在安全工作这方面的设计实际上是有限的,只能从playbook中去设计,本身插件的载体还是dp-harness本身,为什么开发这个,也许仅仅因为跟风吧,还是希望DeepSeek能便宜些...(另一方面harness的优势特别明显,就个人而言,在做"反拒绝"上,harness相比claude原生的hook亦或是codex原生的hook又或者其他三方智能体导致封号风险,harness那真的是太easy了。)
总之一句话,这个项目可能没有大家想的那么好,也没有他们其他人做的那种源码写的引擎看起来炫酷,但立志于一点也只有一点
————不断完善workflow,用workflow的方式来尽可能补足缺陷;高效+真实是核心。
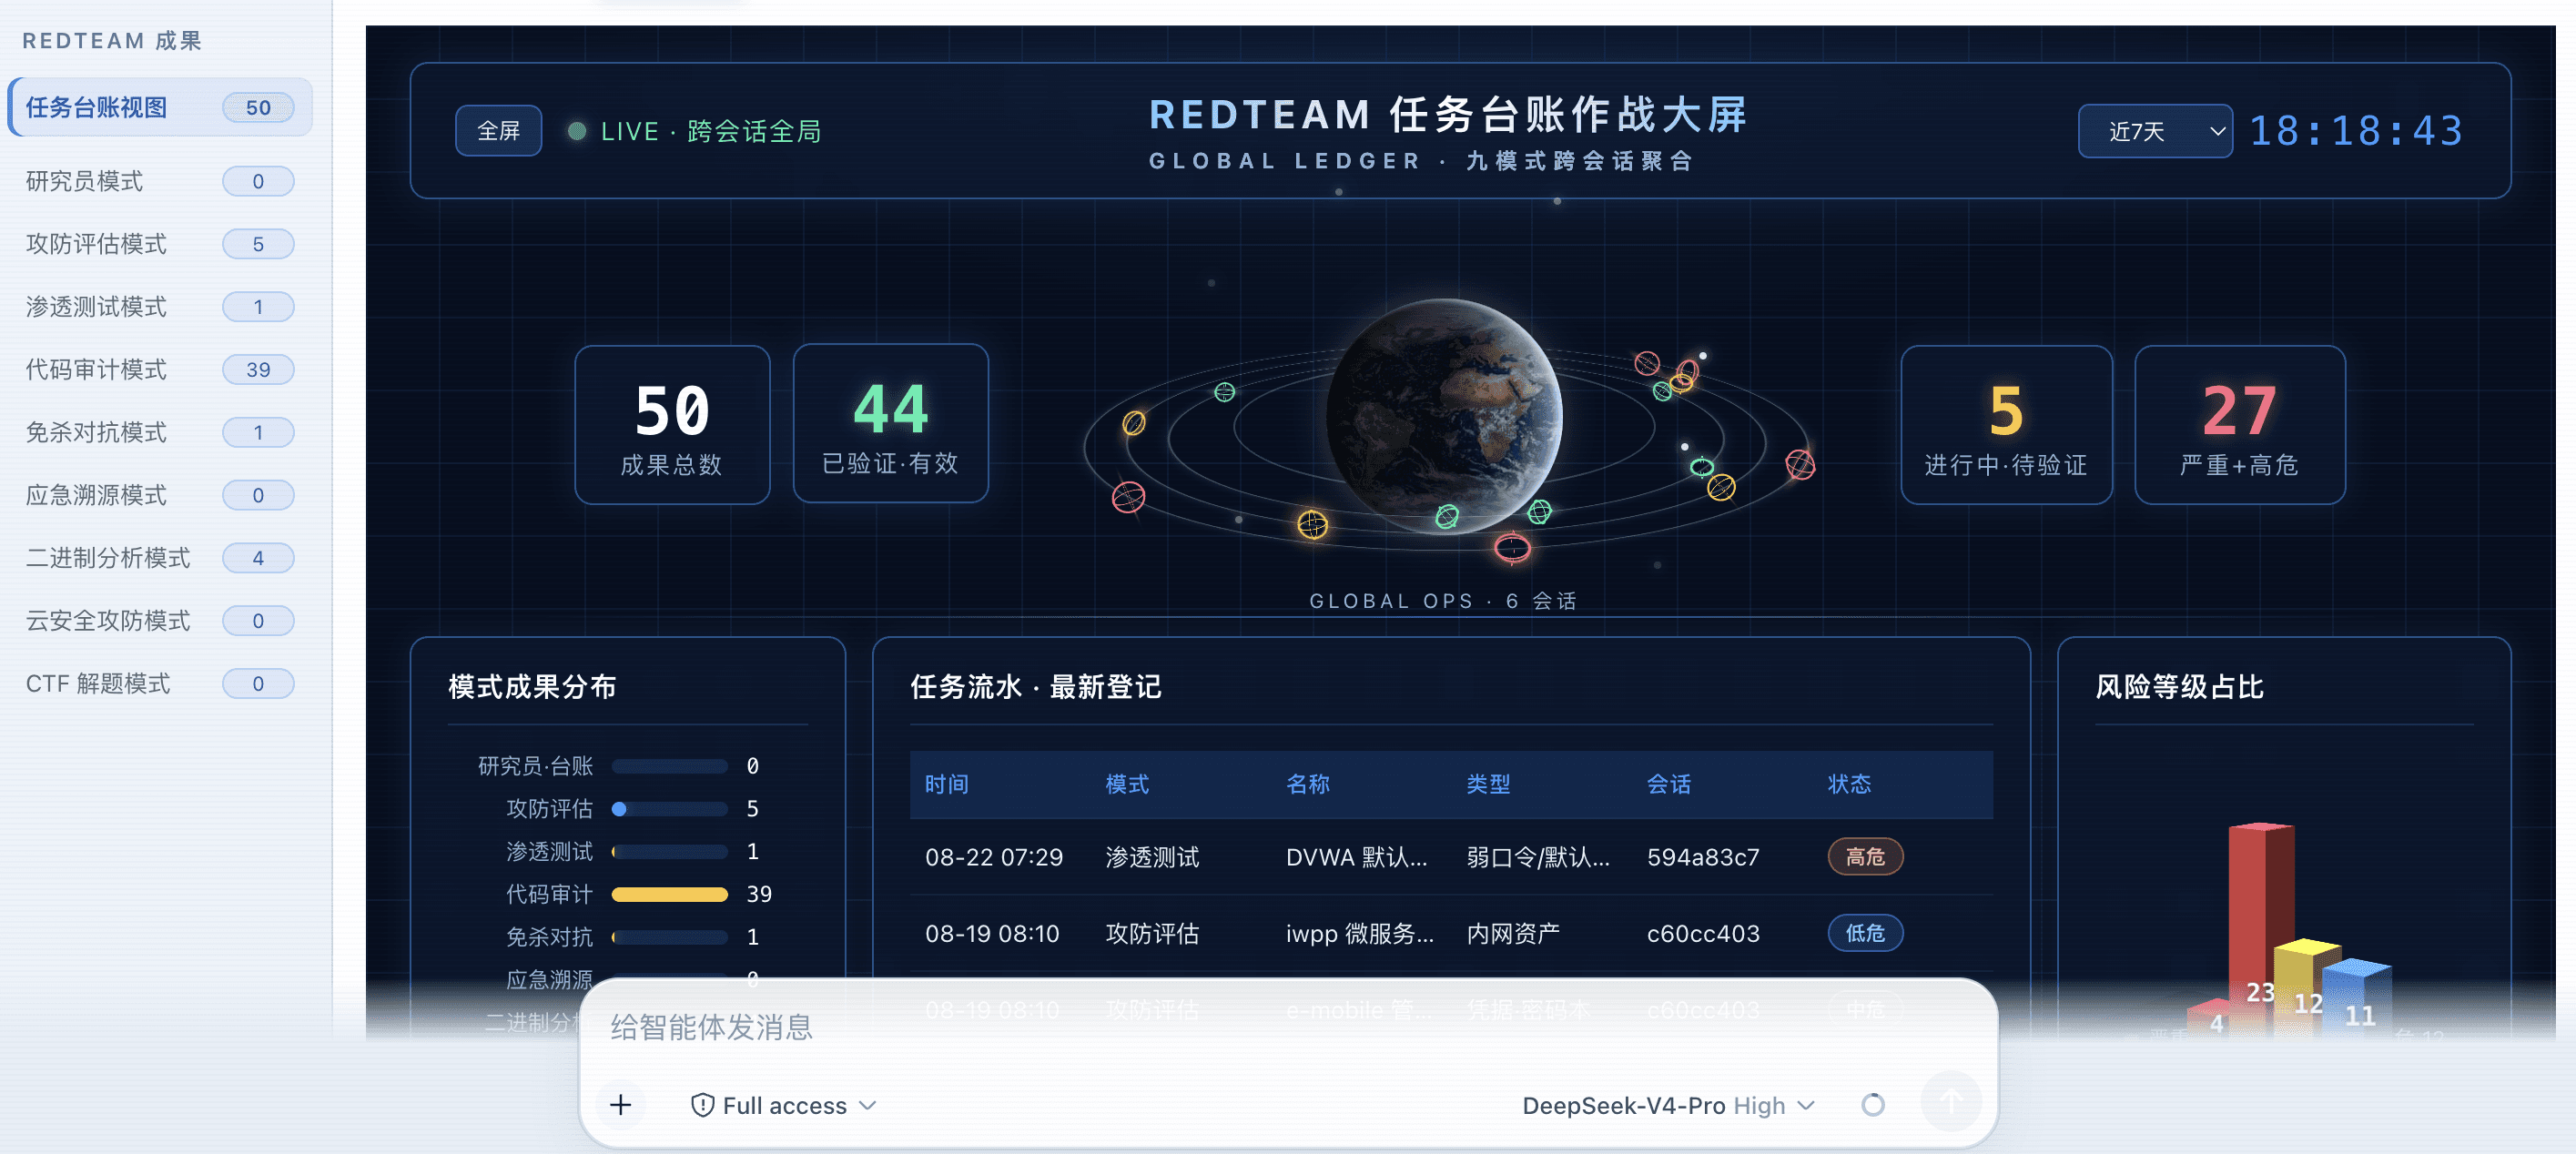
基于 dsh web 实现的十个 redteam 安全研究工作模式(预设)及其运行时插件,自包含、可离线部署。目标是服务于 redteam 进行授权安全研究,覆盖渗透测试、红队评估、代码审计、二进制分析、免杀对抗、应急溯源、云安全攻防、CTF 解题与资产测绘领域。
该项目是为 https://github.com/deepseek-ai/deepseek-harness 赋能的项目,先装好 deepseek-harness 以后,再装该项目;
请勿用于非法行为。 本项目仅面向已获得书面授权的安全测试、CTF 竞赛、漏洞赏金与安全研究场景(见文末免责声明)。
如果各位对插件的方法存在不适用自身的情况,那么可以进行两种更改:
1、源码层,调整各个模式的方法论。
2、在"AttackAtlas"插件中,右上角具备两个功能"自定义工作方法论"&"能力库",如果内置能力中,没有你需要的能力,可以在"能力库"中添加主类、子类,完成以后再到"自定义工作方法论"中构建属于你的工作方法论(类似于workflow),有问题欢迎提或者自己再改。
十个工作模式
| 模式 | 定位 |
|---|---|
redteam 安全研究员 | 通用化模式,在这个模式中并没有定义Gate强制链路,一般来说普通的任务都可以在这里询问,但深度任务请切换专业模式!(专业模式才是初衷) |
pentest 渗透测试 | Web/API/app/小程序等等专业级渗透; |
code-audit 代码审计 | 白盒源码审计,动静态代码审计 |
binary-analysis 二进制分析 | 病毒分析、逆向破解、脱壳还原 |
attack-defense 攻防评估 | 做了多条主线:web打点+内网环境(内网环境又分Windows场景、Linux场景、有无监测、域环境、云内网等) |
av-evasion 免杀对抗 | 攻击视角的免杀(可用于shell、loader、c2的变形,核心点在于如何对抗模型的"拒绝") |
incident-response 应急溯源 | Windows/Linux 应急响应与攻击溯源:多场景定义,建议prompt描述好处于什么场景(挖矿、蠕虫、病毒木马攻防下的排查等)——有兴趣的可以看下另一项目dumpall+AI分析,很好用还是。 |
cloud-security 云安全攻防 | 云平台与云原生渗透:这里就不再废话了, |
ctf-solver CTF 解题 | CTF 竞赛解题:题面登记、模块路由(web/pwn/reverse/crypto/misc 等)、解题循环、flag 台账与复盘 |
asset-mapping 资产测绘 | 资产测绘:有FOFA/Hunter/Quake/ZoomEye/Shodan + 子域/DNS 校验 + ICP 备案归属 + 指纹识别,产出可审计的资产清册 Excel(六工作表,看模板) |
每个模式自包含四层资产:——根据dsh模式的设计论
1、persona(角色/认识论/边界/报告纪律)
2、playbook(方法论与门禁文本契约)
3、skills(可加载技能)
4、refs/(外部知识库,原文索引化)。
运行时插件
…

